KI-Firewalls der Serie
HiSecEngine USG6500G
Unternehmen

KI-Firewalls der Serie HiSecEngine USG6500G
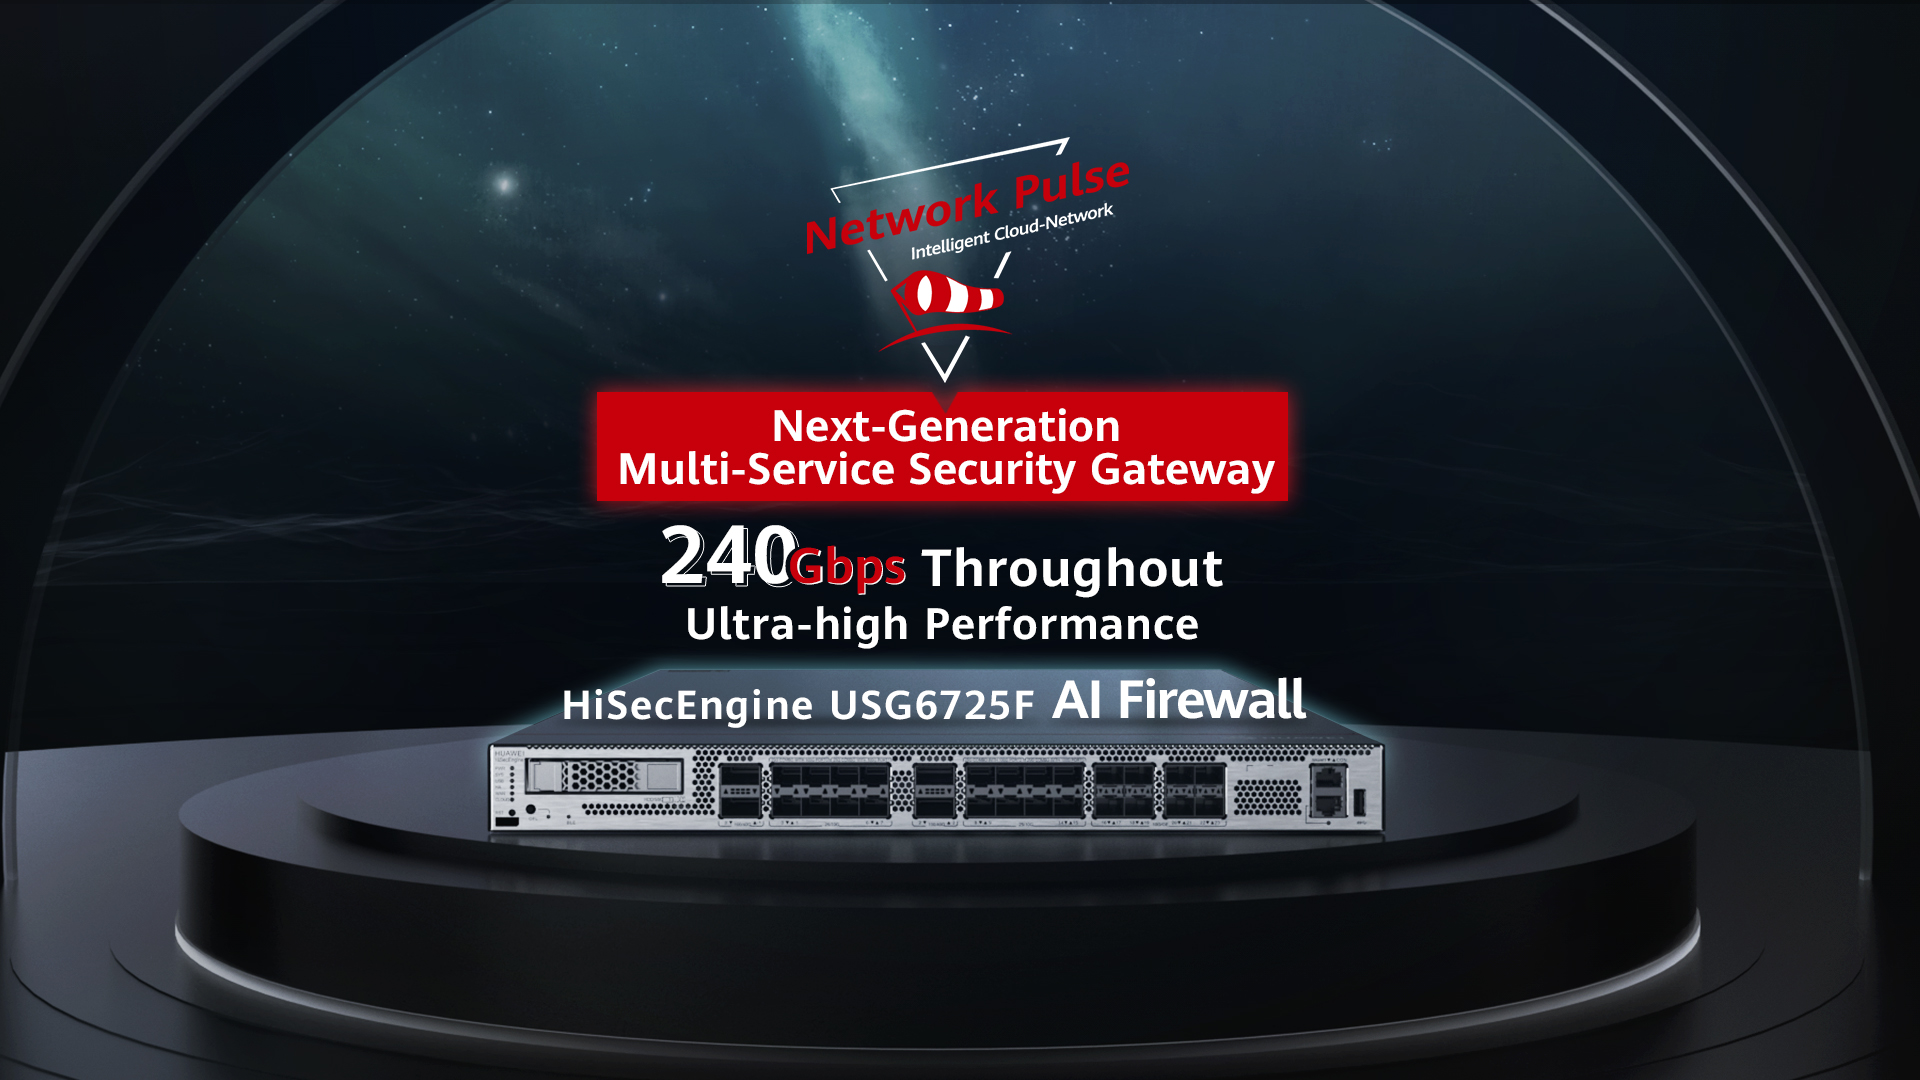
Die HiSecEngine USG6500G-Serie KI-Firewalls nutzen hochentwickelte Technologien, um bekannte und unbekannte Bedrohungen effizient abzuwehren. Ausgestattet mit mehreren integrierten Beschleunigungs-Engines unterstützen diese KI-Firewalls eine verbesserte Weiterleitung, Inhaltserkennung und IPsec-Service-Verarbeitungsbeschleunigung. Die O&M-Plattform sorgt für ein einheitliches Management für verschiedene Arten von Sicherheitssystemen wie Firewalls und Anti-DDoS-Geräte. Mit diesen Tools können Sie die Kosten für Betrieb und Wartung senken, ohne bei der Sicherheit Kompromisse einzugehen.
Huawei Firewalls sind führend in der technologischen Innovation
Seit sechs Jahren in Folge im "Challengers Quadrant" vertreten.
Höchste Punktzahl bei den ausgewählten Anbietern
Drei Gründe für Huawei Firewalls

Herausragende Leistung
• Adaptive Security Engine (ASE): Die Ressourcen werden dynamisch den Servicemodulen zugewiesen, um die Ressourcennutzung zu maximieren und die Gesamtleistung zu verbessern. NP-, Mustererkennungs- und Verschlüsselungs-/Entschlüsselungs-Engines: Verbesserung der Weiterleitungsleistung kleiner Pakete, Reduzierung der Weiterleitungslatenz und Verbesserung der Fähigkeiten bei der Anwendungsidentifizierung, der Erkennung von Eindringlingen und Services wie IPsec.
Intelligente Verteidigung
• Hunderte Millionen Virusproben Die KI-gestützte CDE (Content-based Detection Engine) durchsucht eine riesige Datenbank mit Virusproben und schützt so effizient vor Virusangriffen. KI-Sicherheits-Erkennungs-Algorithmus: KI-Erkennungs-Algorithmen werden in lokalen Gateways bereitgestellt und ermöglichen eine tiefgehende Analyse von bösartigem Verhalten. Das ermöglicht eine schnelle Erkennung von bisher unbekannten Virusvarianten mit einer Erkennungsrate von 95 % für unbekannte Bedrohungen.
Einfache Betriebs- und Wartungsprozesse
• Ein zentraler Controller ermöglicht die einheitliche Orchestrierung von Richtlinien und die automatisierte Korrelationsanalyse von Alarmen. Zusammen mit der Koordination zwischen Cloud, Netzwerk und Edge ermöglicht dies die Reaktion auf Bedrohungen innerhalb von wenigen Sekunden.
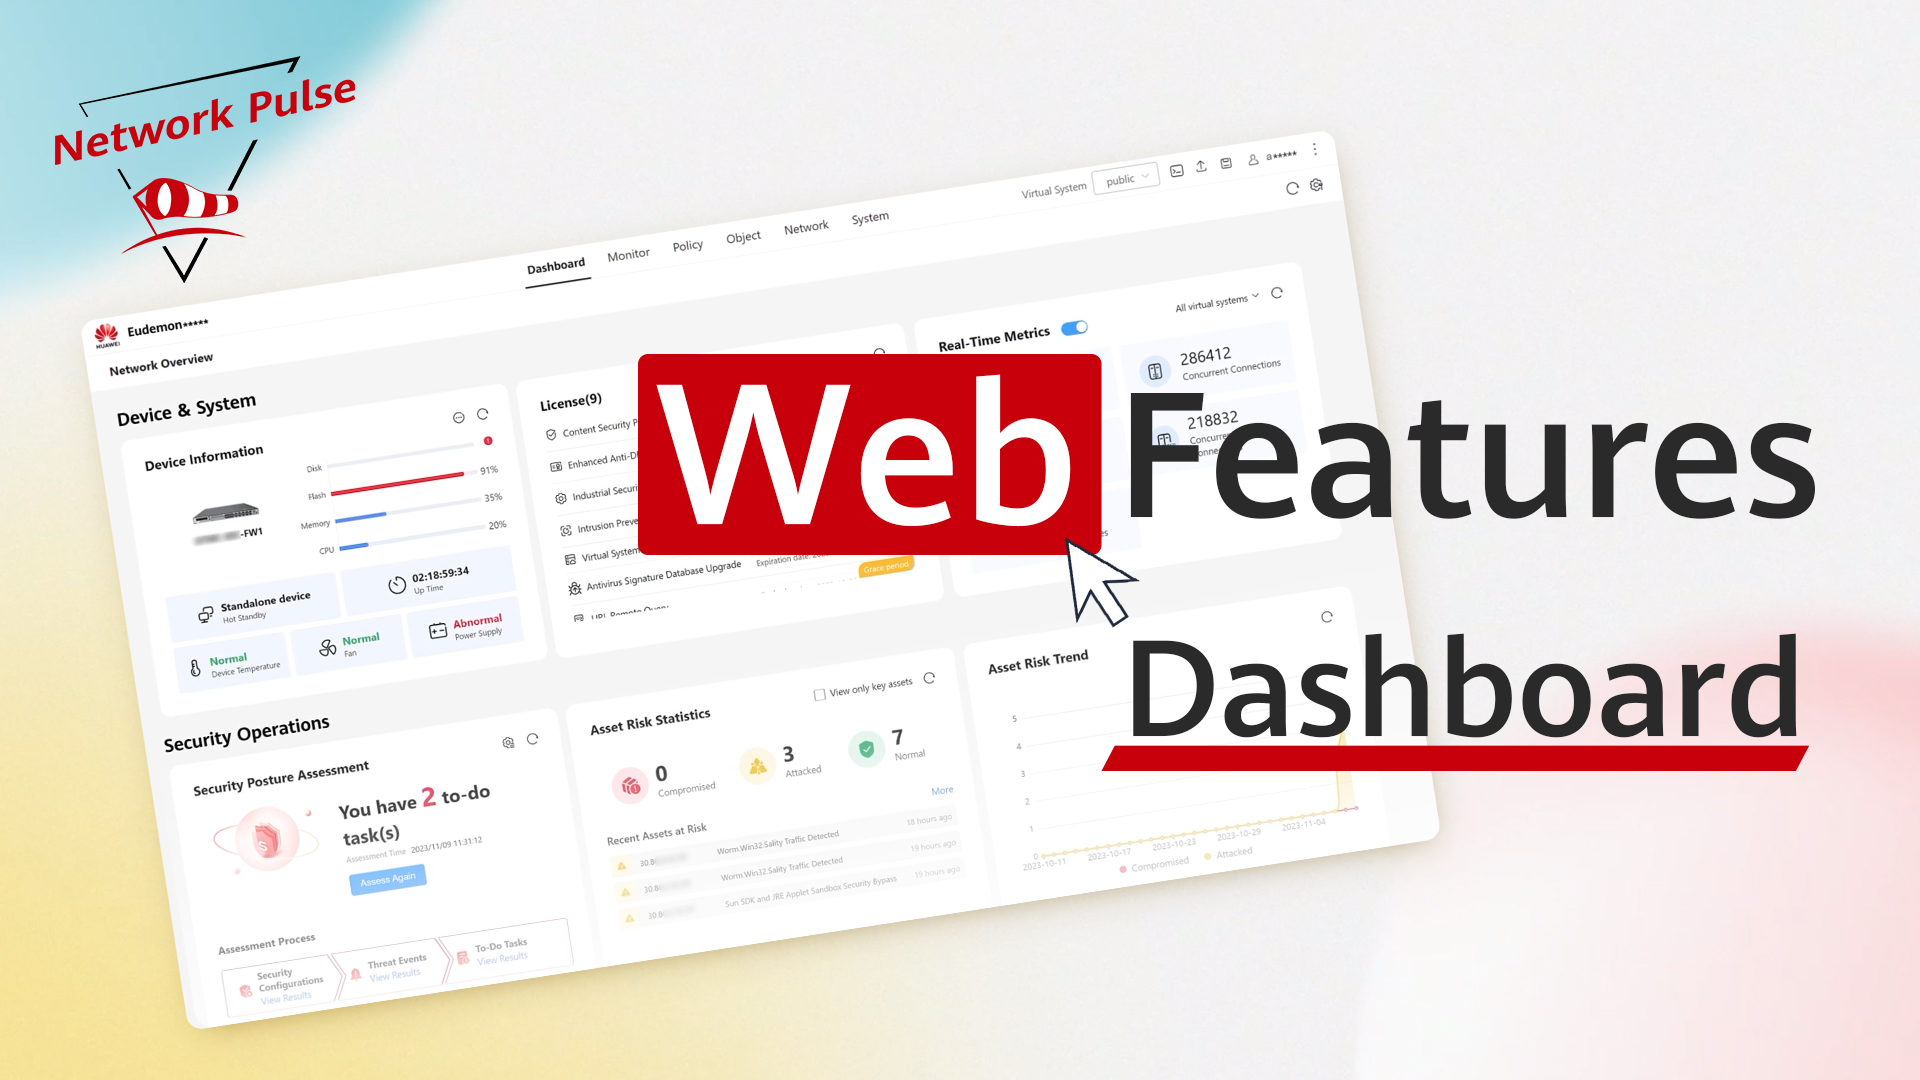
• Vereinfachte Betriebs- und Wartungsprozesse Eine neu definierte Sicherheitsschnittstelle mit Bedrohungsvisualisierung präsentiert wichtige Informationen wie Gerätestatus, Alarme, Datenverkehr und Bedrohungsereignisse auf intuitive Weise und vereinfacht so Betrieb und Wartung..
Technische Daten
| Parameter | USG6505G-D | USG6550G-D USG6550G-DP |
USG6550G-D5G USG6550G-DP5G |
USG6570G-D | USG6590G-D |
| Feste Ports | 4 x GE RJ45 +1 x GE SFP | 4 x GE RJ45 + 2 x 2,5GE RJ45+2 x 10GE (SFP+) | 4 x GE RJ45 + 2 x 2,5GE RJ45+2 x 10GE (SFP+), unterstützt 5G | 12 x GE RJ45 +4 x 10GE (SFP+) | 12 x GE RJ45 +4 x 10GE (SFP+) |
| Formfaktor | Desktop-Modell | ||||
| Abmessungen( B × T × H) | 320 mm×210 mm×43,6 mm | ||||
| Integrierter Schutz | Integriert Firewall, VPN-Schutz, Antivirus, Bandbreiten-Management, Anti-DDoS, URL-Filterung; bietet eine globale Konfigurationsansicht, verwaltet Richtlinien einheitlich. | ||||
| Anwendungsidentifizierung und -Kontrolle | Identifiziert mehr als 6.000 Anwendungen und unterstützt die Granularität der Zugangskontrolle bis hin zu den Anwendungsfunktionen. Kombiniert Anwendungsidentifizierung mit Eindringungserkennung, Antivirus und Datenfilterung, verbessert die Erkennungs-Leistung und -Genauigkeit. | ||||
| Eindringungs-Verhinderung und Webschutz | Erhält die neuesten Bedrohungsinformationen für eine genaue Erkennung von und Verteidigung gegen auf Vulnerabilität basierte Angriffe. Support für Zehntausende an CVE (Common Vulnerabilities and Exposures). Identifiziert potenziell schädlichen Datenverkehr wie Vulnerability Attack Traffic, Web Attack Traffic (wie SQL Injection und standortübergreifende Scripting Attacks), Botnets, Trojanische Pferde und unterstützt die Erkennung von Brute-Force-Angriffen. Unterstützt mehr als 13.000 IPS-Signaturen sowie benutzerdefinierte Signaturen. Die Standard-IPS-Blockierungsrate ist bis zu 85 %. Unterstützt Brute Force Cracking-Erkennung basierend auf Benutzerverhalten sowie benutzerdefinierte statistische Perioden. | ||||
| Antivirus | Unterstützt eine heuristische Antivirus-Engine, die Hunderte Millionen von Virusvarianten erkennt. Virenerkennung selbst bei Dateien, die in 100 Layern komprimiert sind. | ||||
| Bandbreiten-Management | Management von Bandbreiten per Nutzer und per IP zusätzlich zur Identifizierung von Service-Anwendungen und Nutzern. Management und Kontrolle können durch Begrenzung der maximalen Bandbreite und Änderung der Anwendungs-Weiterleitungs-Priorität implementiert werden, womit die minimale Bandbreite sichergestellt wird. | ||||
| URL-Filterung | Bietet eine URL-Kategorien-Datenbank mit über 560 Millionen URLs und beschleunigt den Zugang zu bestimmten Kategorien von Websites, was das Zugangserlebnis von Websites mit hoher Priorität verbessert. Unterstützt DNS-Filterung, bei der Websites basierend auf Domainnamen gefiltert werden. Unterstützt Anti-Phishing-URL-Filter. |
||||
| Intelligente Uplink-Selektion | Unterstützt service-spezifische Uplink-Selektion basierend auf mehreren Load-Balancing-Algorithmen (beispielsweise basierend auf der Bandbreitenrate und dem Link-Health-Status) in Multi-Egress-Szenarien. | ||||
| Asset Management | Bietet eine assetbasierte Bedrohungs-Visualisierung, die eine Zuweisung von IPS- und Antivirus-Bedrohungsprotokollen zu Benutzer-Assets unterstützt und anschließend die Ergebnisse der Risikobewertung zeigt. | ||||

Presse & Veranstaltungen
Ressourcen
Mehr zeigen
Technical Support